Línea de tiempo›Estado de Israel
Criptografía HMAC
1996
Año hebreo: 5756 (ה׳תשנ״ו)
Abrir en la línea de tiempo interactiva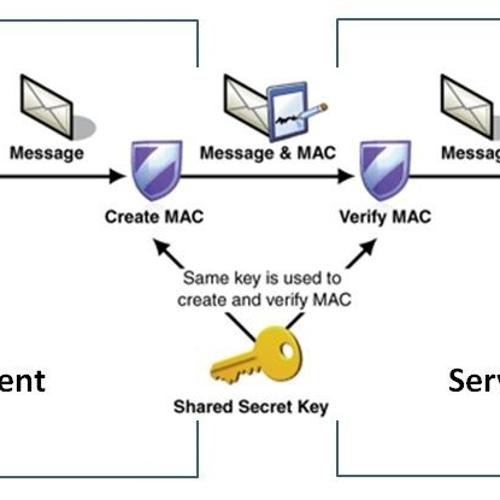
HMAC (Hash-based Message Authentication Code, código de autenticación de mensajes basado en hash) fue publicado en 1996 por los criptógrafos israelíes Hugo Krawczyk, entonces en IBM, y Ran Canetti, junto con Mihir Bellare. Combina una clave secreta con una función hash estándar como SHA-256, aplicando el hash dos veces con dos claves derivadas del secreto, de modo que quien posea la clave puede confirmar que un mensaje procede de su remitente y no fue alterado. Sus pruebas de seguridad dependen solo de propiedades modestas del hash, por lo que resistió incluso después de que se hallaron colisiones en MD5 y SHA-1.
Emitido en 1997 como el estándar de Internet RFC 2104 y adoptado por el gobierno de Estados Unidos como FIPS 198, HMAC se usa en TLS, que protege las conexiones web, en las redes privadas virtuales IPsec y en SSH, en la autenticación de API y los tokens web, y en los códigos de un solo uso de las aplicaciones de autenticación. Krawczyk diseñó más tarde HKDF, la función de derivación de claves en el corazón de TLS 1.3.
- Año hebreo
- 5756 (ה׳תשנ״ו)
- Category
- Ciencia e innovación
- Parte de
- Estado de Israel
Al mismo tiempo
 Shimón Peres1995 – 1996
 Benjamín Netanyahu1996 – 1999
 Presidente Ezer Weizman13 may 1993 – 13 jul 2000
 Rabí Ovadia Yosef1920 – 2013